Sécurité
Reconnaître un e-mail d'arnaque : la méthode en 5 vérifications
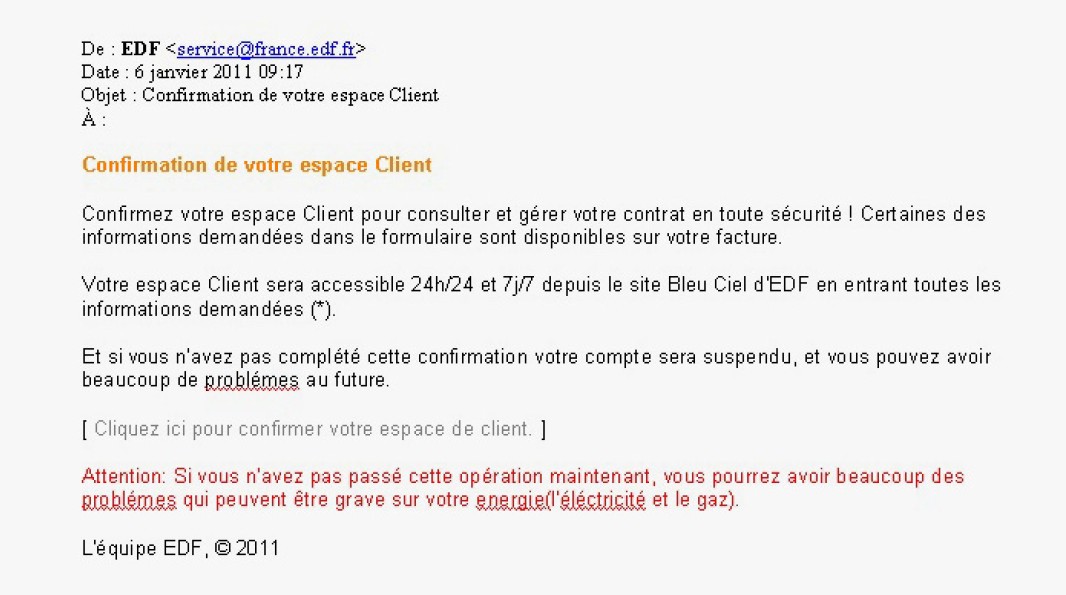
Les messages frauduleux ne ressemblent plus aux textes mal traduits d'il y a dix ans. Aujourd'hui, ils reprennent le logo, la mise en page et le ton de l'organisme qu'ils imitent. Bonne nouvelle : cinq vérifications suffisent presque toujours à les démasquer.
1. Regardez l'adresse complète de l'expéditeur
Le nom affiché ne veut rien dire : n'importe qui peut écrire « Direction générale des Finances publiques ». Ce qui compte, c'est l'adresse e-mail réelle, entre chevrons. Sur ordinateur, passez la souris dessus ; sur téléphone, touchez le nom pour la déplier.
Une administration française écrit depuis un domaine en .gouv.fr. Si vous lisez impots-remboursement-2026.info ou dgfip-service@gmail.com, c'est une arnaque, sans autre examen.
2. Méfiez-vous de l'urgence
« Votre compte sera suspendu sous 24 heures », « dernier avis avant poursuites », « votre colis sera détruit ». L'urgence est l'outil principal de l'escroc : elle vous pousse à cliquer avant de réfléchir.
Aucune administration, aucune banque ne menace de fermer quoi que ce soit par e-mail en 24 heures. Les vraies procédures passent par courrier postal et laissent du temps.
3. Vérifiez où mène le lien, sans cliquer
Posez le curseur sur le bouton ou le lien, sans appuyer : l'adresse réelle apparaît en bas de l'écran. Lisez-la de gauche à droite jusqu'au premier / — c'est là que se trouve le vrai domaine.
https://www.impots.gouv.fr/paiement— authentique.https://impots.gouv.fr.secure-paiement.ru/— frauduleux : le vrai domaine estsecure-paiement.ru.
Sur téléphone, maintenez le doigt appuyé sur le lien : l'adresse s'affiche sans ouvrir la page.
4. Une pièce jointe inattendue ne s'ouvre pas
Une facture que vous n'attendiez pas, un « avis de réception » en fichier joint, un document Word qui demande d'activer les macros : ce sont les vecteurs classiques des rançongiciels. Les extensions .zip, .exe, .scr et les documents Office demandant l'activation de contenu sont à considérer comme dangereux jusqu'à preuve du contraire.
5. En cas de doute, passez par votre propre chemin
C'est la règle qui protège de tout le reste : ne cliquez jamais dans le message. Ouvrez vous-même votre navigateur, tapez l'adresse du site que vous connaissez ou appelez le numéro figurant sur vos courriers papier. Si le message était vrai, l'information sera dans votre espace personnel.
Et si j'ai déjà cliqué ?
Ne paniquez pas, agissez dans l'ordre :
- Si vous avez saisi un mot de passe, changez-le immédiatement — ainsi que celui de tout autre compte où vous utilisiez le même.
- Si vous avez donné des informations bancaires, appelez votre banque pour faire opposition, et signalez la fraude sur cybermalveillance.gouv.fr.
- Si un fichier s'est installé, débranchez le câble réseau ou coupez le Wi-Fi et faites analyser la machine avant de continuer à l'utiliser.
Un doute vaut toujours un appel. Cela m'arrive plusieurs fois par mois : un client me transfère un message, je lui réponds en deux minutes, et l'affaire est classée.
Si vous préférez faire vérifier votre ordinateur, j'intervient à domicile dans le sud du 77 ou à distance partout en France.
Besoin d'un coup de main ?
Je m'occupe de votre machine
À domicile dans le sud de la Seine-et-Marne, ou à distance partout en France. Devis gratuit, diagnostic dès 36 €.